

情報セキュリティとは
情報セキュリティとは、情報の秘密・正確さ・使える状態を保つために、認証や暗号、日々の対策を組み合わせることです。
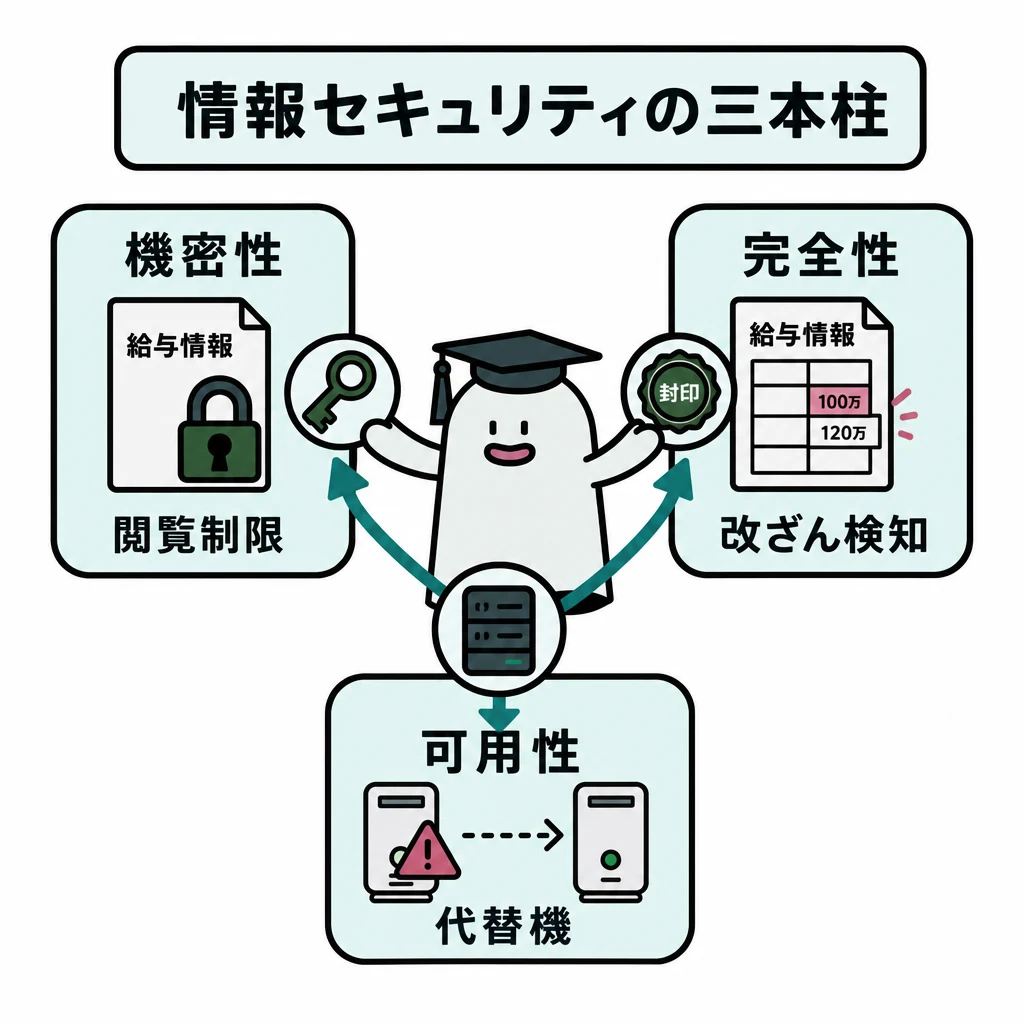
情報を守るとは、秘密にすることだけではありません。内容が正しく、必要なときに使えることも大切です。
基本の仕組み
給与情報の閲覧制限は機密性、不正な金額変更の検知は完全性、障害時の代替サーバは可用性に対応します。何を防ぐ対策かを具体的な事故で考えます。
認証は誰であるかの確認、認可は何をしてよいかの判断です。多要素認証では、知識・所持・生体など異なる種類の要素を組み合わせます。
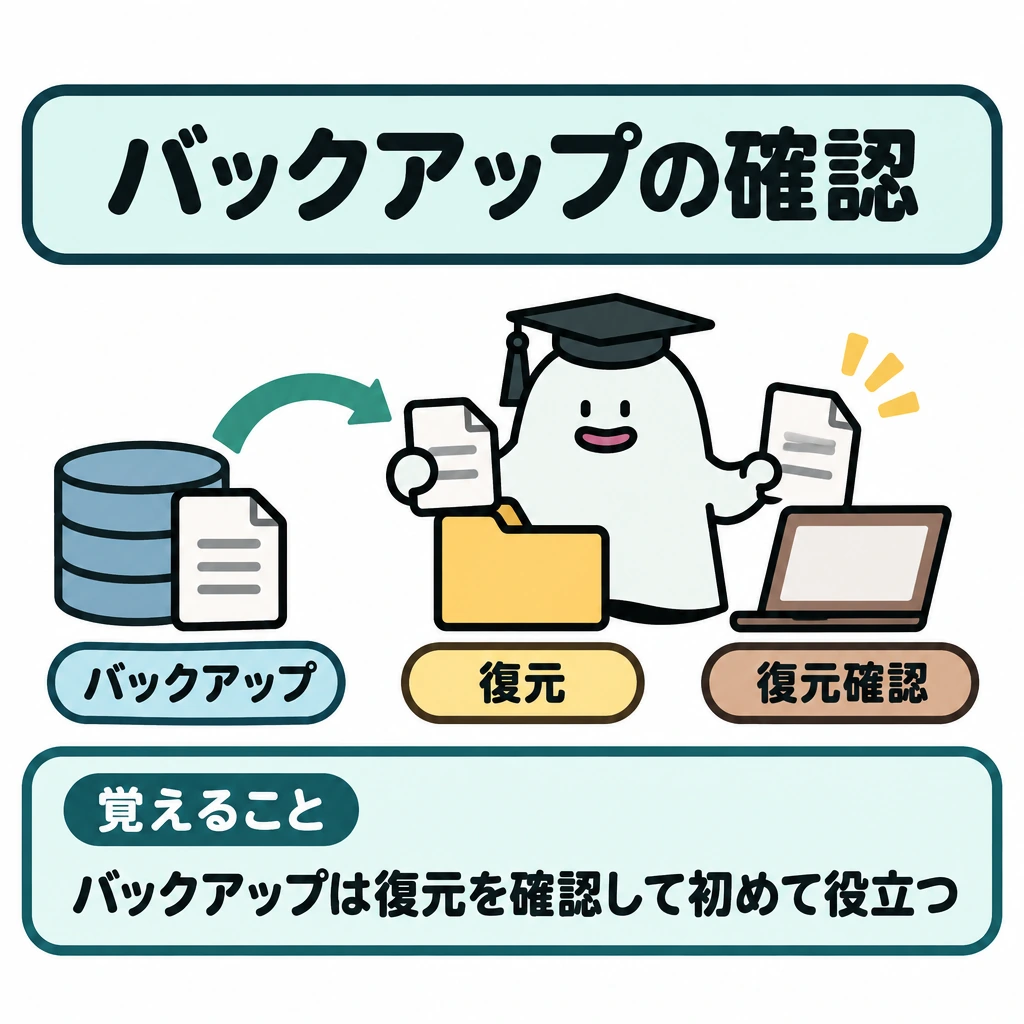
パスワードを二回入力しても、同じ知識要素なので多要素認証とはいえません。バックアップも復元できるかを確認して初めて役立ちます。
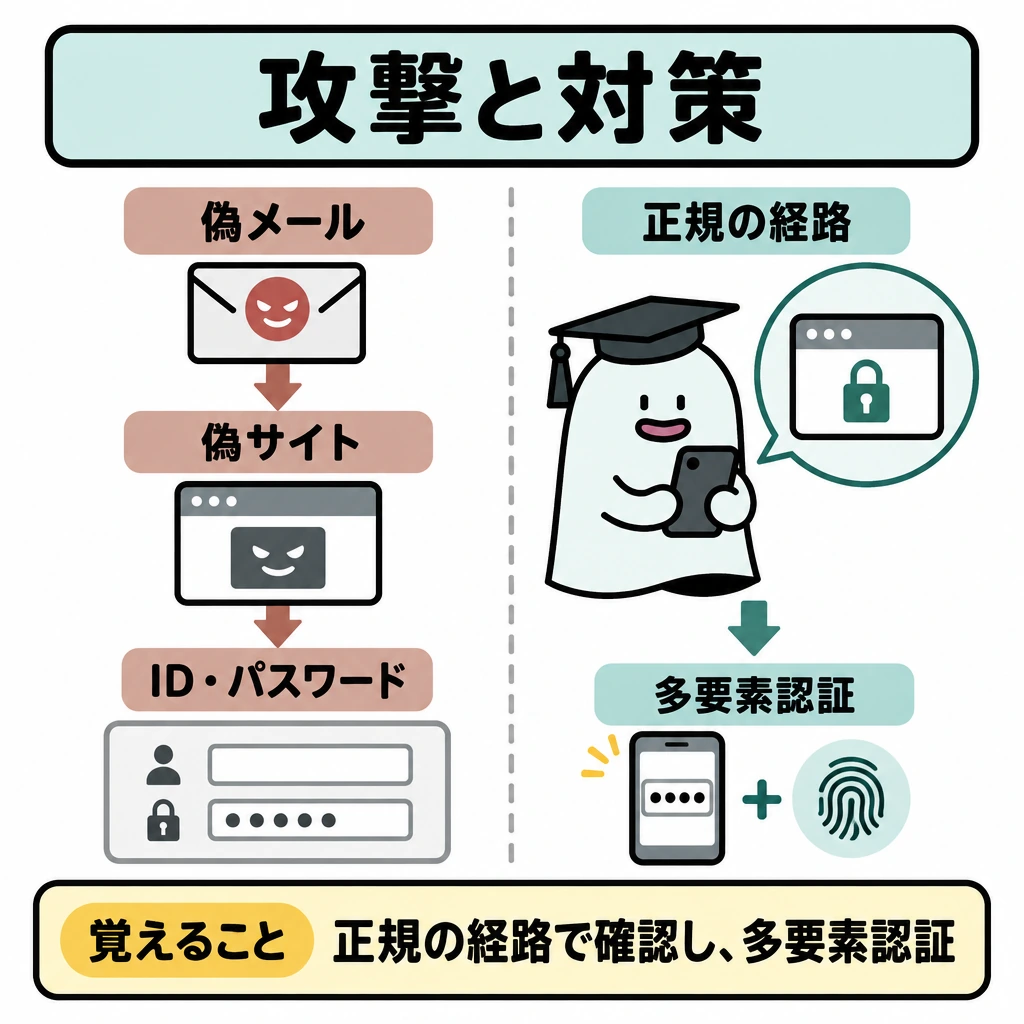
ランサムウェアはデータを暗号化する等して金銭を要求し、フィッシングは偽の画面等へ誘導して認証情報を盗みます。メールの見た目だけを信用せず、別の正規経路で確認し、更新、権限制限、復元可能なバックアップを組み合わせます。
共通鍵暗号は暗号化と復号に同じ鍵を使い、公開鍵暗号は対応する異なる鍵を使います。ディジタル署名では秘密鍵で署名し、対応する公開鍵で検証します。改ざん等を確かめる目的と、内容を秘密にする暗号化の目的を分けます。
社内ネットワークの内側は安全という前提を置かず、利用者や端末を問わずアクセスのたびに確認する考え方がゼロトラストです。テレワークやクラウドの利用で境界が曖昧になったことを背景に、多要素認証や権限の最小化、記録の監視を組み合わせます。
目的に合う防御の選択
機密性は許された人だけが読めること、完全性は不正な改ざんがないこと、可用性は必要なとき利用できることです。認証は本人確認、認可は操作の許可です。多要素認証は知識・所持・生体など異なる要素を組み合わせます。
共通鍵暗号は同じ秘密の鍵で暗号化・復号し、公開鍵暗号は公開鍵と秘密鍵を対にします。受信者だけが復号できるようにするには、受信者の公開鍵で暗号化します。ディジタル署名では送信者の秘密鍵で署名し、送信者の公開鍵で検証します。
公開鍵が本当にその相手のものかは、認証局(CA)が発行するディジタル証明書で確かめます。この仕組みをPKI(公開鍵基盤)といいます。HTTPSで使うTLSでは、公開鍵暗号の技術で共通鍵を安全に共有し、データ本体は処理の速い共通鍵暗号で暗号化します(ハイブリッド暗号方式)。
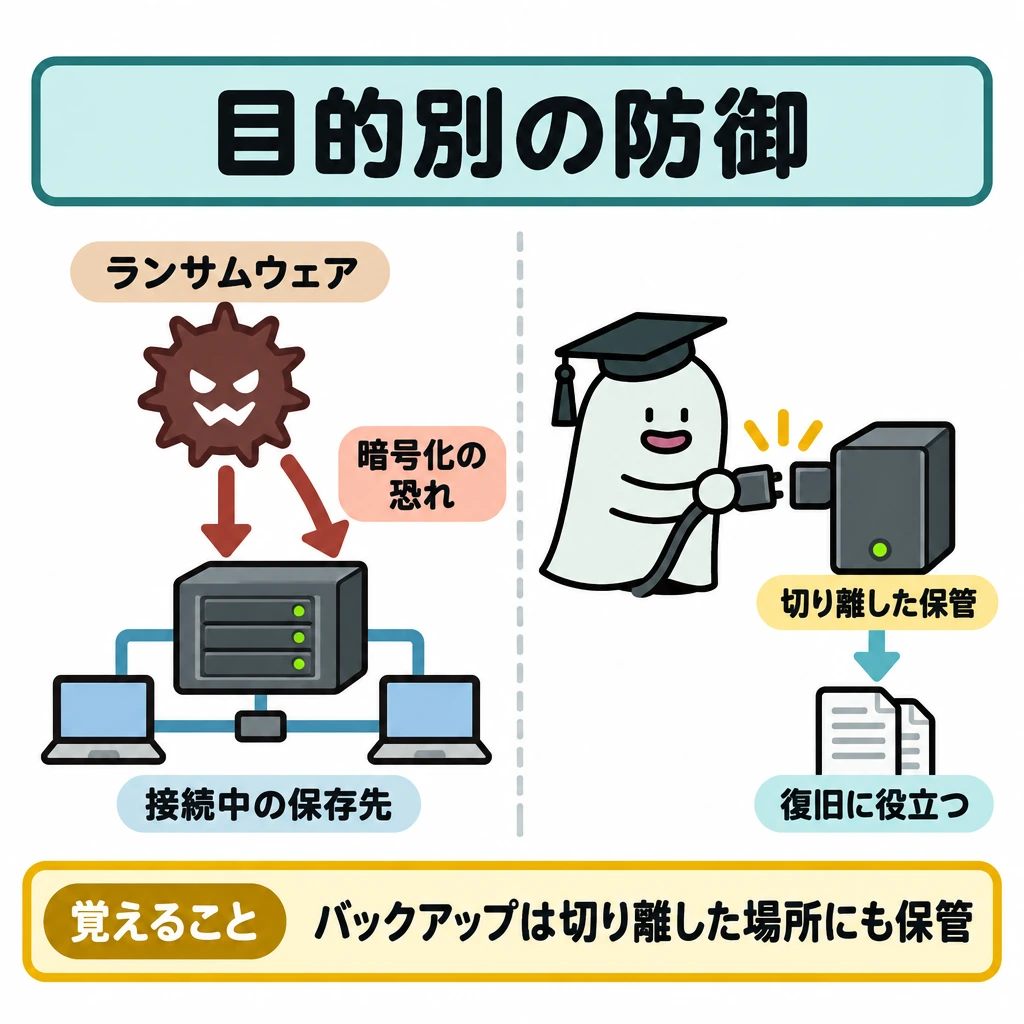
バックアップはランサムウェア等からの復旧に役立ちますが、感染を防ぐ対策ではありません。ネットワークにつながったままの保存先は一緒に暗号化されることがあるため、切り離した場所にも保管します。
| 分類 | 内容 |
|---|---|
| 暗号化 | 内容の秘匿 |
| ディジタル署名 | 作成者と改ざんの検証 |
| 多要素認証 | なりすまし抑制 |
| バックアップ | 失ったデータの復旧 |
主な攻撃と対策
攻撃は、人をだますもの、認証を破るもの、Webアプリケーションの弱点を突くもの、サービスを止めるものに分けると対策を選びやすくなります。一つの対策で全てを防げるわけではないため、技術的な対策と教育・手順を組み合わせます。
| 攻撃 | 手口 | 主な対策 |
|---|---|---|
| フィッシング | 偽のメールやサイトでID・パスワード等を入力させる | 正規の経路での確認、多要素認証 |
| 標的型攻撃 | 特定の組織を狙い、業務を装ったメールでマルウェアを実行させる | 教育・訓練、添付ファイルやリンクの確認 |
| ソーシャルエンジニアリング | 電話でのなりすましや画面の盗み見など、人の心理や隙を突いて情報を得る | 本人確認の手順、クリアデスク・クリアスクリーン |
| パスワードリスト攻撃 | 他のサービスから流出したID・パスワードの組でログインを試す | パスワードの使い回し禁止、多要素認証 |
| ブルートフォース攻撃 | 考えられるパスワードを総当たりで試す | ログイン試行回数の制限、長く複雑なパスワード |
| SQLインジェクション | 入力欄に不正なSQL文を入れ、データベースを不正に操作する | プレースホルダの利用、入力値の検査 |
| クロスサイトスクリプティング | Webページに悪意のあるスクリプトを埋め込み、閲覧者のブラウザで実行させる | 出力時のエスケープ処理 |
| DDoS攻撃 | 多数の機器から大量の通信を送り、サービスを使えなくする | 通信量の監視と遮断、負荷分散 |
試験に出る
- 機密性・完全性・可用性が、それぞれ何を守る性質か。
- 認証(本人確認)と認可(権限判断)の違い。
- 多要素認証は異なる種類の要素を組み合わせる(同じ要素の繰り返しは不可)。
- ランサムウェアとフィッシングの手口の違い。
- 共通鍵暗号・公開鍵暗号・ディジタル署名の鍵の使い方。
- 攻撃の手口と対策の対応(パスワードリスト攻撃には使い回し禁止、SQLインジェクションにはプレースホルダなど)。
- 認証局(CA)が発行するディジタル証明書で公開鍵の持ち主を確かめる仕組み(PKI)。
重要な言葉
- 機密性
- 許可された人だけが情報を見られるようにすること。
- 完全性
- 情報が正しく、改ざんされていない状態を保つこと。
- 可用性
- 必要なときに情報やシステムを使えるようにすること。
- 多要素認証
- 知識・所持・生体など異なる要素を組み合わせる本人確認。
- ゼロトラスト
- ネットワークの内外を問わず、全てのアクセスを検証するセキュリティの考え方。
- 認証局
- 公開鍵とその持ち主の対応を証明するディジタル証明書を発行する機関(CA)。
確認問題
確かめようパスワードと指紋の組合せは異なる要素?
はい。知識と生体の組合せです。
パスワードを2回入力する認証は多要素認証である。
ディジタル署名は、改ざんを確かめるために使われる。
障害時でもシステムを使えるようにする性質は?
暗号化と復号に同じ鍵を使う方式は?
情報を守るとは、にすることだけではありません。内容が正しく、必要なときに使えることも大切です。
給与情報の閲覧制限は、不正な金額変更の検知は、障害時の代替サーバは可用性に対応します。何を防ぐ対策かを具体的な事故で考えます。
は誰であるかの確認、は何をしてよいかの判断です。多要素認証では、知識・所持・生体など異なる種類の要素を組み合わせます。
パスワードを二回入力しても、同じなので多要素認証とはいえません。も復元できるかを確認して初めて役立ちます。
はデータを暗号化する等して金銭を要求し、は偽の画面等へ誘導して認証情報を盗みます。メールの見た目だけを信用せず、別の正規経路で確認し、更新、権限制限、復元可能なバックアップを組み合わせます。
は暗号化と復号に同じ鍵を使い、公開鍵暗号は対応する異なる鍵を使います。では秘密鍵で署名し、対応する公開鍵で検証します。改ざん等を確かめる目的と、内容を秘密にする暗号化の目的を分けます。
社内ネットワークの内側は安全という前提を置かず、利用者や端末を問わずアクセスのたびに確認する考え方がです。テレワークやクラウドの利用で境界が曖昧になったことを背景に、多要素認証や権限の最小化、記録の監視を組み合わせます。
出典・参考資料
試験の公式案内と、この記事の参考にした学習資料です。
- IPA:ITパスポート試験の内容・出題範囲 ↗
- IPA:過去問題・公開問題 ↗
- IPA:ITパスポート試験シラバス Ver.6.5(2026年1月) ↗
- Bluetooth SIG:Bluetooth Technology Overview ↗
- ルネサス:LoRaソリューションの低電力広域通信 ↗
編集:Pinternet Works · 更新日:
教材の編集方針・訂正について