

情報セキュリティとは
情報セキュリティとは、情報の機密性・完全性・可用性を守るための仕組みと対策の総称です。
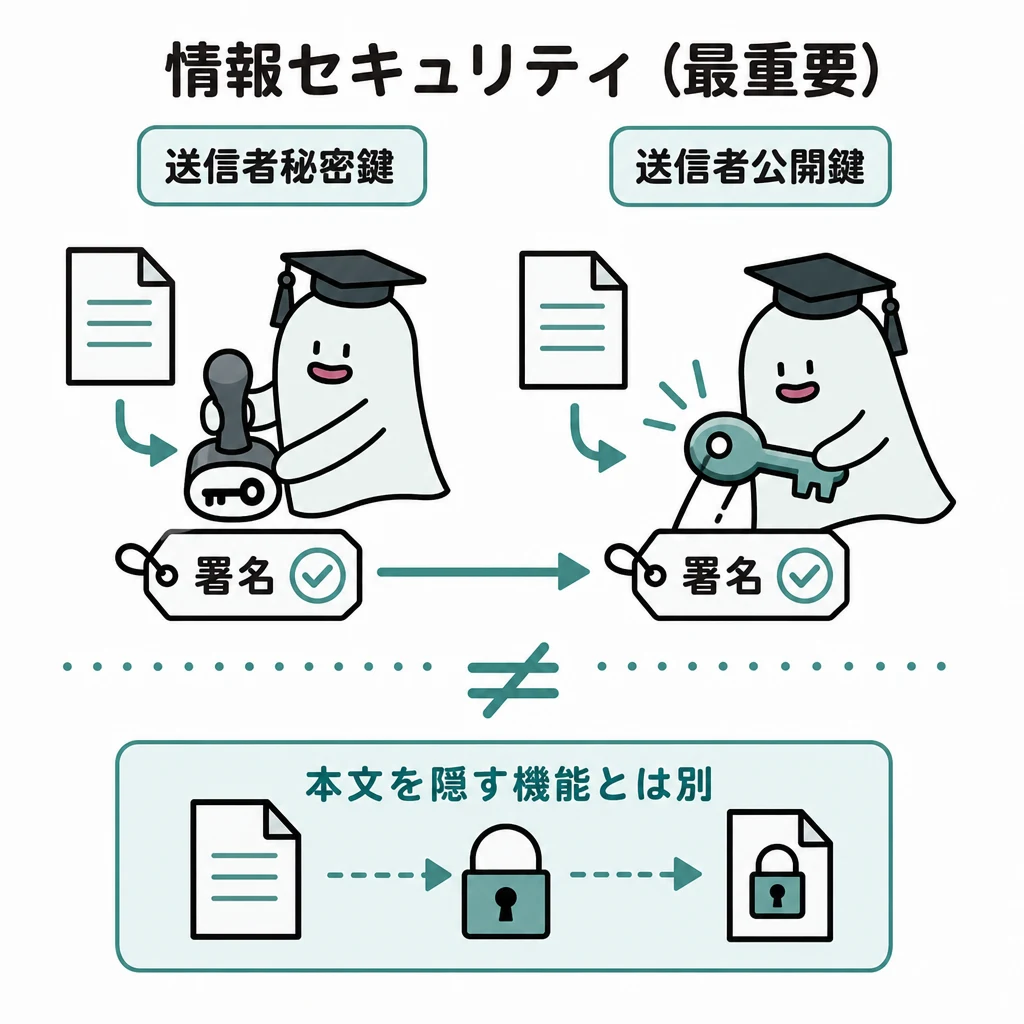
受け取ったファイルが誰から来て、途中で変わっていないかを確かめたい場面では、秘密にするだけでは足りません。
基本の仕組み
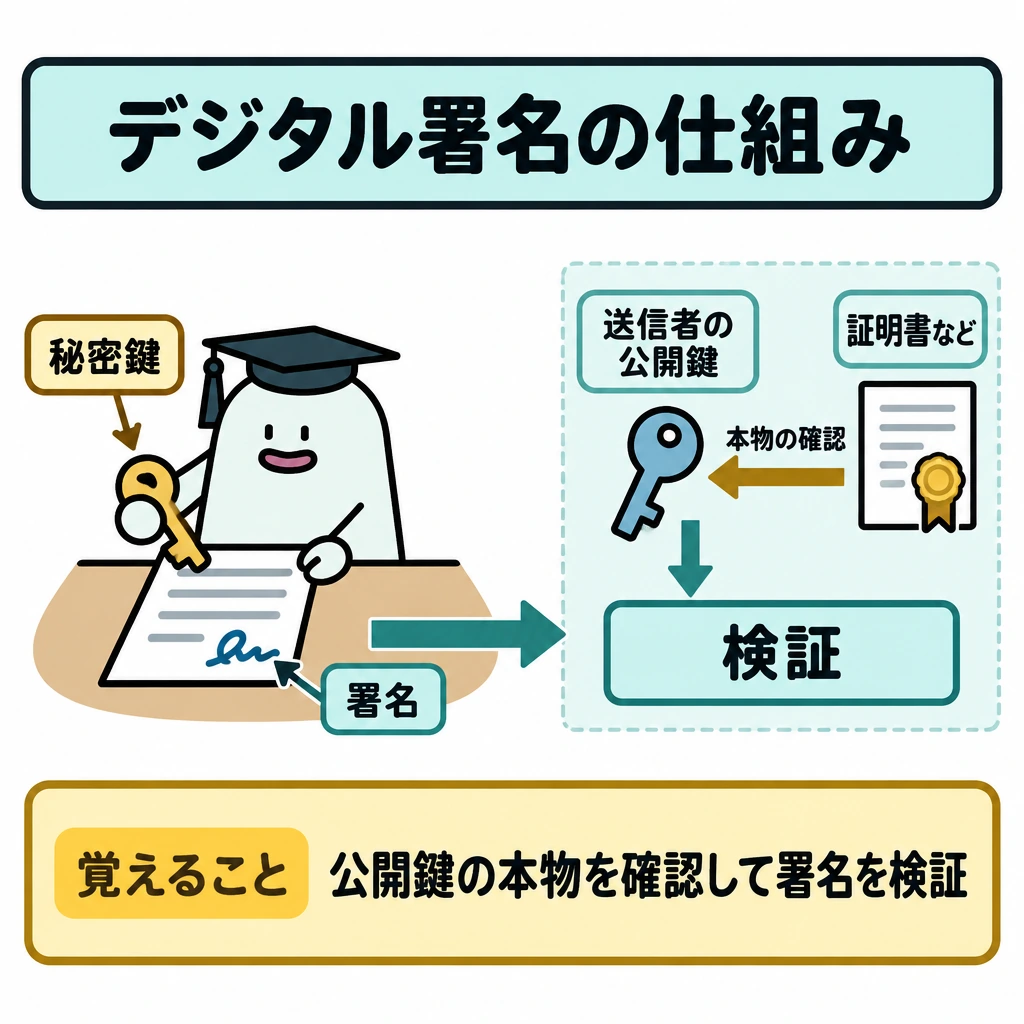
送信者が秘密鍵で署名を作り、受信者は対応する公開鍵で検証します。送信者の公開鍵が本物かは証明書などで確認します。
デジタル署名は作成者と改ざんの有無を確認する仕組みです。機密性のために相手へ暗号化して送る場合は、相手の公開鍵で暗号化し相手の秘密鍵で復号するなど、目的と鍵の役割が違います。
署名だけでは本文は隠れません。また、秘密鍵を他人へ渡すと本人だけが署名できるという前提が崩れます。
デジタル署名だけでは侵入を防げないため、社内・社外を問わずアクセスを検証するゼロトラストの考え方も重要です。多要素認証や最小権限、通信の記録を組み合わせます。
安全性の目的と対策
機密性・完全性・可用性は守る性質、認証・認可・監査は利用を制御する仕組みです。ハッシュ関数は同じ入力から同じ固定長の値を作り、値から原文を復元できないため、改ざんの検知に使います。
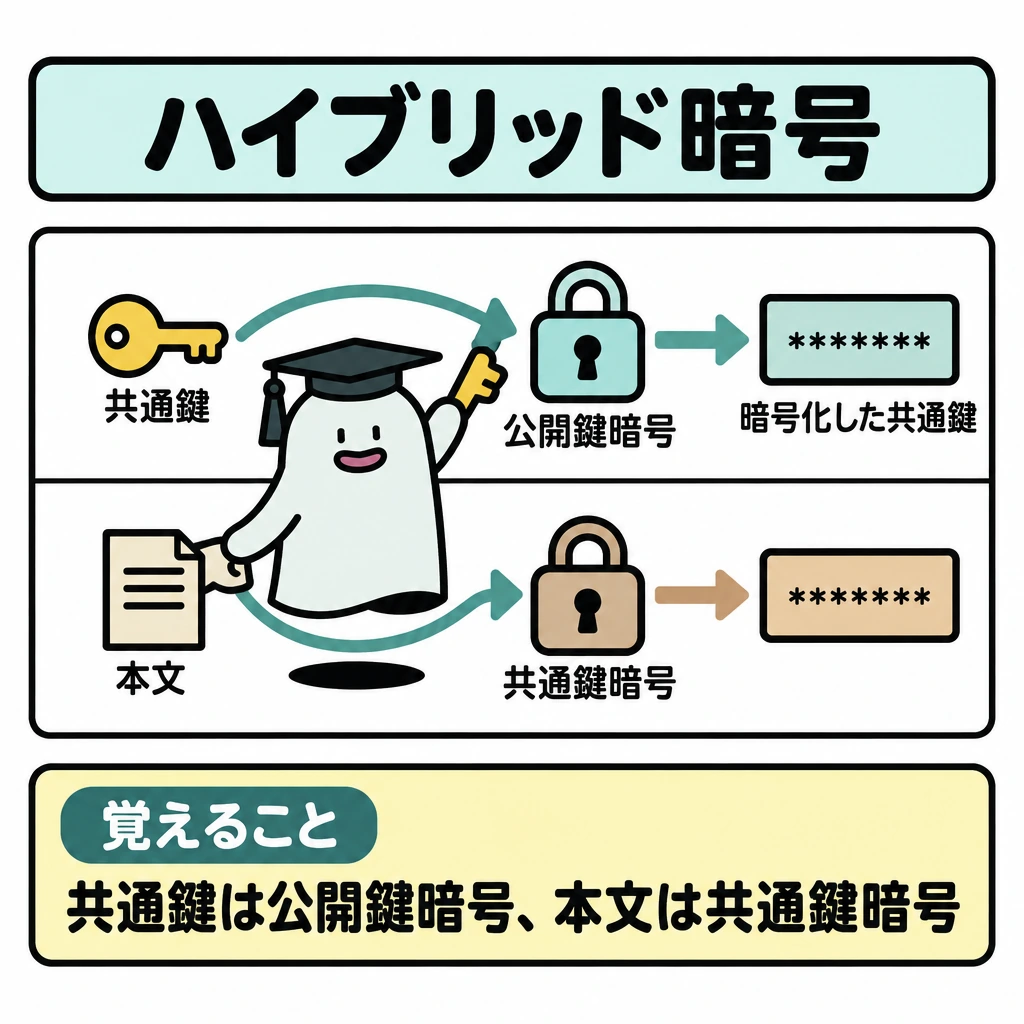
共通鍵暗号は暗号化と復号に同じ鍵を使い、処理は速い一方で鍵を安全に配る必要があります。公開鍵暗号は鍵配送が容易ですが処理が重いため、共通鍵を公開鍵暗号で送り、本文は共通鍵で暗号化するハイブリッド暗号が使われます。
n人が互いに通信する場合、必要な鍵の数は共通鍵暗号でn(n−1)/2個、公開鍵暗号で2n個です。10人なら45個と20個になります。
デジタル署名では、送信者が本文のハッシュ値を自分の秘密鍵で署名します。受信者は送信者の公開鍵で署名を検証し、自分で計算した本文のハッシュ値と一致すれば、作成者と改ざんのないことを確認できます。
| 手段 | 主な用途 |
|---|---|
| 暗号化 | 秘匿(機密性) |
| ハッシュ | 改ざん検知等 |
| デジタル署名 | 作成者・完全性の検証 |
| 方式 | 鍵 | 長所 | 短所 |
|---|---|---|---|
| 共通鍵暗号 | 暗号化と復号で同じ鍵 | 処理が速い | 鍵の配送と管理(n(n−1)/2個) |
| 公開鍵暗号 | 公開鍵と秘密鍵の組 | 鍵配送が容易(2n個) | 処理が重い |
試験に出る
- デジタル署名は作成者と改ざんの有無を確認する仕組み。
- 署名は送信者の秘密鍵、検証は送信者の公開鍵を使うこと。
- 機密性のための暗号化は相手の公開鍵で行い、秘密鍵で復号すること。
- 署名だけでは本文は隠れないこと。
- 秘密鍵を他人に渡すと本人だけが署名できる前提が崩れること。
- 共通鍵暗号の鍵数n(n−1)/2と公開鍵暗号の2n、両者を組み合わせるハイブリッド暗号。
重要な言葉
- デジタル署名
- 作成者と改ざんの有無を確認する仕組み。
- 公開鍵
- 広く公開する鍵。署名の検証や暗号化に使う。
- 秘密鍵
- 本人だけが持つ鍵。署名の作成や復号に使う。
- 機密性
- 許可された人だけが情報を見られるようにすること。
- ゼロトラスト
- ネットワークの内外を問わず、全てのアクセスを検証するセキュリティの考え方。
確認問題
確かめよう送信者の署名を検証する鍵は?
送信者の公開鍵です。受信者の秘密鍵ではありません。
デジタル署名を検証するのは、受信者の秘密鍵である。
署名を付ければ、本文の内容は自動的に隠される。
送信者の署名を検証する鍵は?
デジタル署名で確認できることは?
受け取ったが誰から来て、途中で変わっていないかを確かめたい場面では、だけでは足りません。
送信者がで署名を作り、受信者は対応するで検証します。送信者の公開鍵が本物かは証明書などで確認します。
は作成者と改ざんの有無を確認する仕組みです。のために相手へ暗号化して送る場合は、相手の公開鍵で暗号化し相手の秘密鍵で復号するなど、目的と鍵の役割が違います。
署名だけでは本文は隠れません。また、を他人へ渡すと本人だけが署名できるというが崩れます。
だけでは侵入を防げないため、社内・社外を問わずアクセスを検証するの考え方も重要です。多要素認証や最小権限、通信の記録を組み合わせます。
出典・参考資料
試験の公式案内と、この記事の参考にした学習資料です。
編集:Pinternet Works · 更新日:
教材の編集方針・訂正について